一封顺着假 APP 的名字找上门的来信
9 月底,我们收到一封邮件,寄件人是浙江的一位受害者。他找过来的方式有点讽刺:骗他的 APP 自称「Onchain」,他去搜这个名字,搜到了我们这个做链上安全教育的站。先说清楚:那个 APP 和 Onchain Diary 没有任何关系,骗子盗用了这个名字。本文之后统一叫它的真名——FMMR 假矿池,域名 fmmrvip.click。
他在 10 月 11 日的第二封邮件里授权我们把他的经历完整写成案例,「就是为了更多人知道这个事情,避免更多的人受骗」。这篇文章就是兑现。他的 QQ 号、城市、B 站账号全部做了模糊处理,链上数据和时间线原样保留——它们本来就是公开的。
他经历了什么
时间回到 6 月。B 站上一位女网友私信他,自称在澳门做医美。先聊生活,熟了之后「无意间」聊到投资,再聊到她在挖矿,最后顺理成章:你也来吧。
剧本的第一页很温柔。首投 300U,很快「挖出收益」,而且真的能提现。这笔账很多人算得过来:就算 300U 打水漂,换一个「验证过靠谱」的渠道,值。他也是这么想的,开始加码。
第二页变了脸。某天矿机停止,链上资金被划走,平台说他 IP 有问题、资金被监管,要缴 10444U「验证金」。他记得其中 2513U 是那位女网友「凑」给他的——这个细节后来成了全案最锋利的一块证据,后面细说。缴完,平台改口:你涉及洗钱,再提供 14560U。又缴完,第三次改口:你有多个账户,缴 18000U 保证金。到这里他停了,报警,然后给我们写了第一封邮件。
他自己复盘时说了一句很痛的话。他说一开始就知道,网络私信十有八九是诈骗,甚至想「占住她的时间,让她少骗别人」。他不是没戒心的人,他是带着戒心进去的。他给自己找的理由包括:这个 Onchain「在 F1 比赛里都有赞助」(公开可查的 2026 赛季 F1 合作伙伴名单里并没有叫 Onchain 的赞助方,加密类的赞助是 Crypto.com、Coinbase、Gate 这几家);矿池有 1234 四档,他才到第 2 档,「不可能这时候收网」;以及最重要的一条——「钱也在钱包上,他也弄不走」。
最后这条,是他付出两万多 U 学到的答案:弄走得,而且不用经过你。
链上验尸:他说的每一笔,链上都有
他给我们的两笔转账截图——10680U 和 10449U——与链上记录精确到个位数一致。他的钱包地址在 8 月 28 日到 9 月 12 日之间的完整流水如下,全部来自 Etherscan 主网数据:
| 时间(UTC) | 事件 | 金额 |
|---|---|---|
| 08-28 07:15 | 入金(上游为币安热钱包提币) | 6,999.40 USDC |
| 08-28 07:20 | 入金(同上) | 937.40 USDC |
| 08-28 08:00 | 「女网友」的钱包转入 2,513.00 USDC | 2,513.00 USDC |
| 08-28 08:05 | 被划走(收割一) | 10,449 USDC |
| 09-11 11:26 | 入金(币安热钱包提币,「验证金」口径) | 10,679.43 USDC |
| 09-11 11:36 | 被划走(收割二,距入金 10 分钟) | 10,680 USDC |
| 09-12 14:45 | 入金 | 3,835.59 USDC |
| 09-12 14:50 | 被划走(收割三) | 3,835 USDC |
几个对齐点。第一茬 10,449,对应他说的「验证金 10444U」;第二、三茬合计 14,515(10,680 + 3,835),对应他说的「洗钱保证金 14560U」;第四次的 18000U 他没缴,所以链上没有第四茬。他在客服窗口里的纠缠(「你们平台是否正规啊,一直要我打钱」)发生在 9 月 14 日,他自己整理的 26 页截图里全是那几天的对话——「多个账户在系统审核时不被承认」「退款时多个账户出错」,话术和链上节奏严丝合缝。
入金通道的身份也钉死了:他的三笔大额入金全部来自同一个币安热钱包的直接提币,这个地址的标签经 Etherscan 与 BlockSec AML 两套独立标签库同时确认。链路完整:币安买 U、提现进自己钱包、被矿池的授权划走。
划走他资金的执行者,就是本文标题里那个收割地址 0xfb6146…f76C。它没有用任何花哨的手法,用的是以太坊上最普通的机制:USDC 的 permit 授权签名。他在注册矿池时「盲签」的那份霸王条款,实际内容是把钱包的 USDC 支出权交给这个地址——上限 1000 万枚,有效期到 2030 年 1 月 12 日。
之后的事就像收租。他每充一笔,对方就来划一笔。最快的一次:入金 10,679.43,10 分钟后划走 10,680。甚至那笔划款用的 gas,都是运营方在 1 分钟前刚打进收割地址的。
「女网友」的 2513U 是从哪来的
这是全案我们建议每个人都看一遍的一段链上记录。
他邮件里说,验证金里「有 2513 的 U 是这个网友凑给我的」。链上:8 月 28 日 07:57,那个「女网友」的钱包 0xe3a11f…bbd0 收到 2,513.00 USDC,来源是本骗局的总金库;3 分钟后的 08:00,这笔钱原封不动转进他的钱包;又过 5 分钟,收割地址来把 10,449 整体划走,其中就包括这 2,513。
换句话说:她「凑」给他的钱,是 3 分钟前金库发给她的。这笔钱转了一圈——金库 → 她的钱包 → 他的钱包 → 集合地址——又回到了团伙手里,顺带把他的 8,000 多 U 一起带了回去。她的钱包流水也是同一个模式:金库定期打款(1,000、2,000、2,513、3,500,每次打完几小时内原数转给受害者或回流),她不是「也在挖矿的网友」,她是杀猪盘里负责养猪的那个角色,用的是团伙的钱。
这也回答了很多受害者家属最常问的问题:「陪聊的人知不知情?」至少在这个案子里,出钱的和割钱的是同一个金库。人设后面没有独立的人。
这不是一个人的盘子:165 个钱包,154 万 USDC
顺着集合地址 0xec31…5578 往下拉全部流水,盘子的大小才显出来:2026 年 6 月 1 日至今,USDC 流入已超过 540 笔、合计约 155 万,来自 165 个不同地址——而且这个数字在我们复核的几个小时里又涨了 6 笔,盘子还在收钱。流入结构也很说明问题:超过 350 笔不足 300 U,是盘子自己的小额回流和测试转账;真正的大额受害转账约 50 笔,单笔最大超过 5 万。执行收割的也不止我们跟进的这一支:链上已确认至少 15 个扫荡地址在跑同一套 permit 收割,合计执行超过 100 次 transferFrom——上面那个收割地址的 11 次,只是其中一个零头。
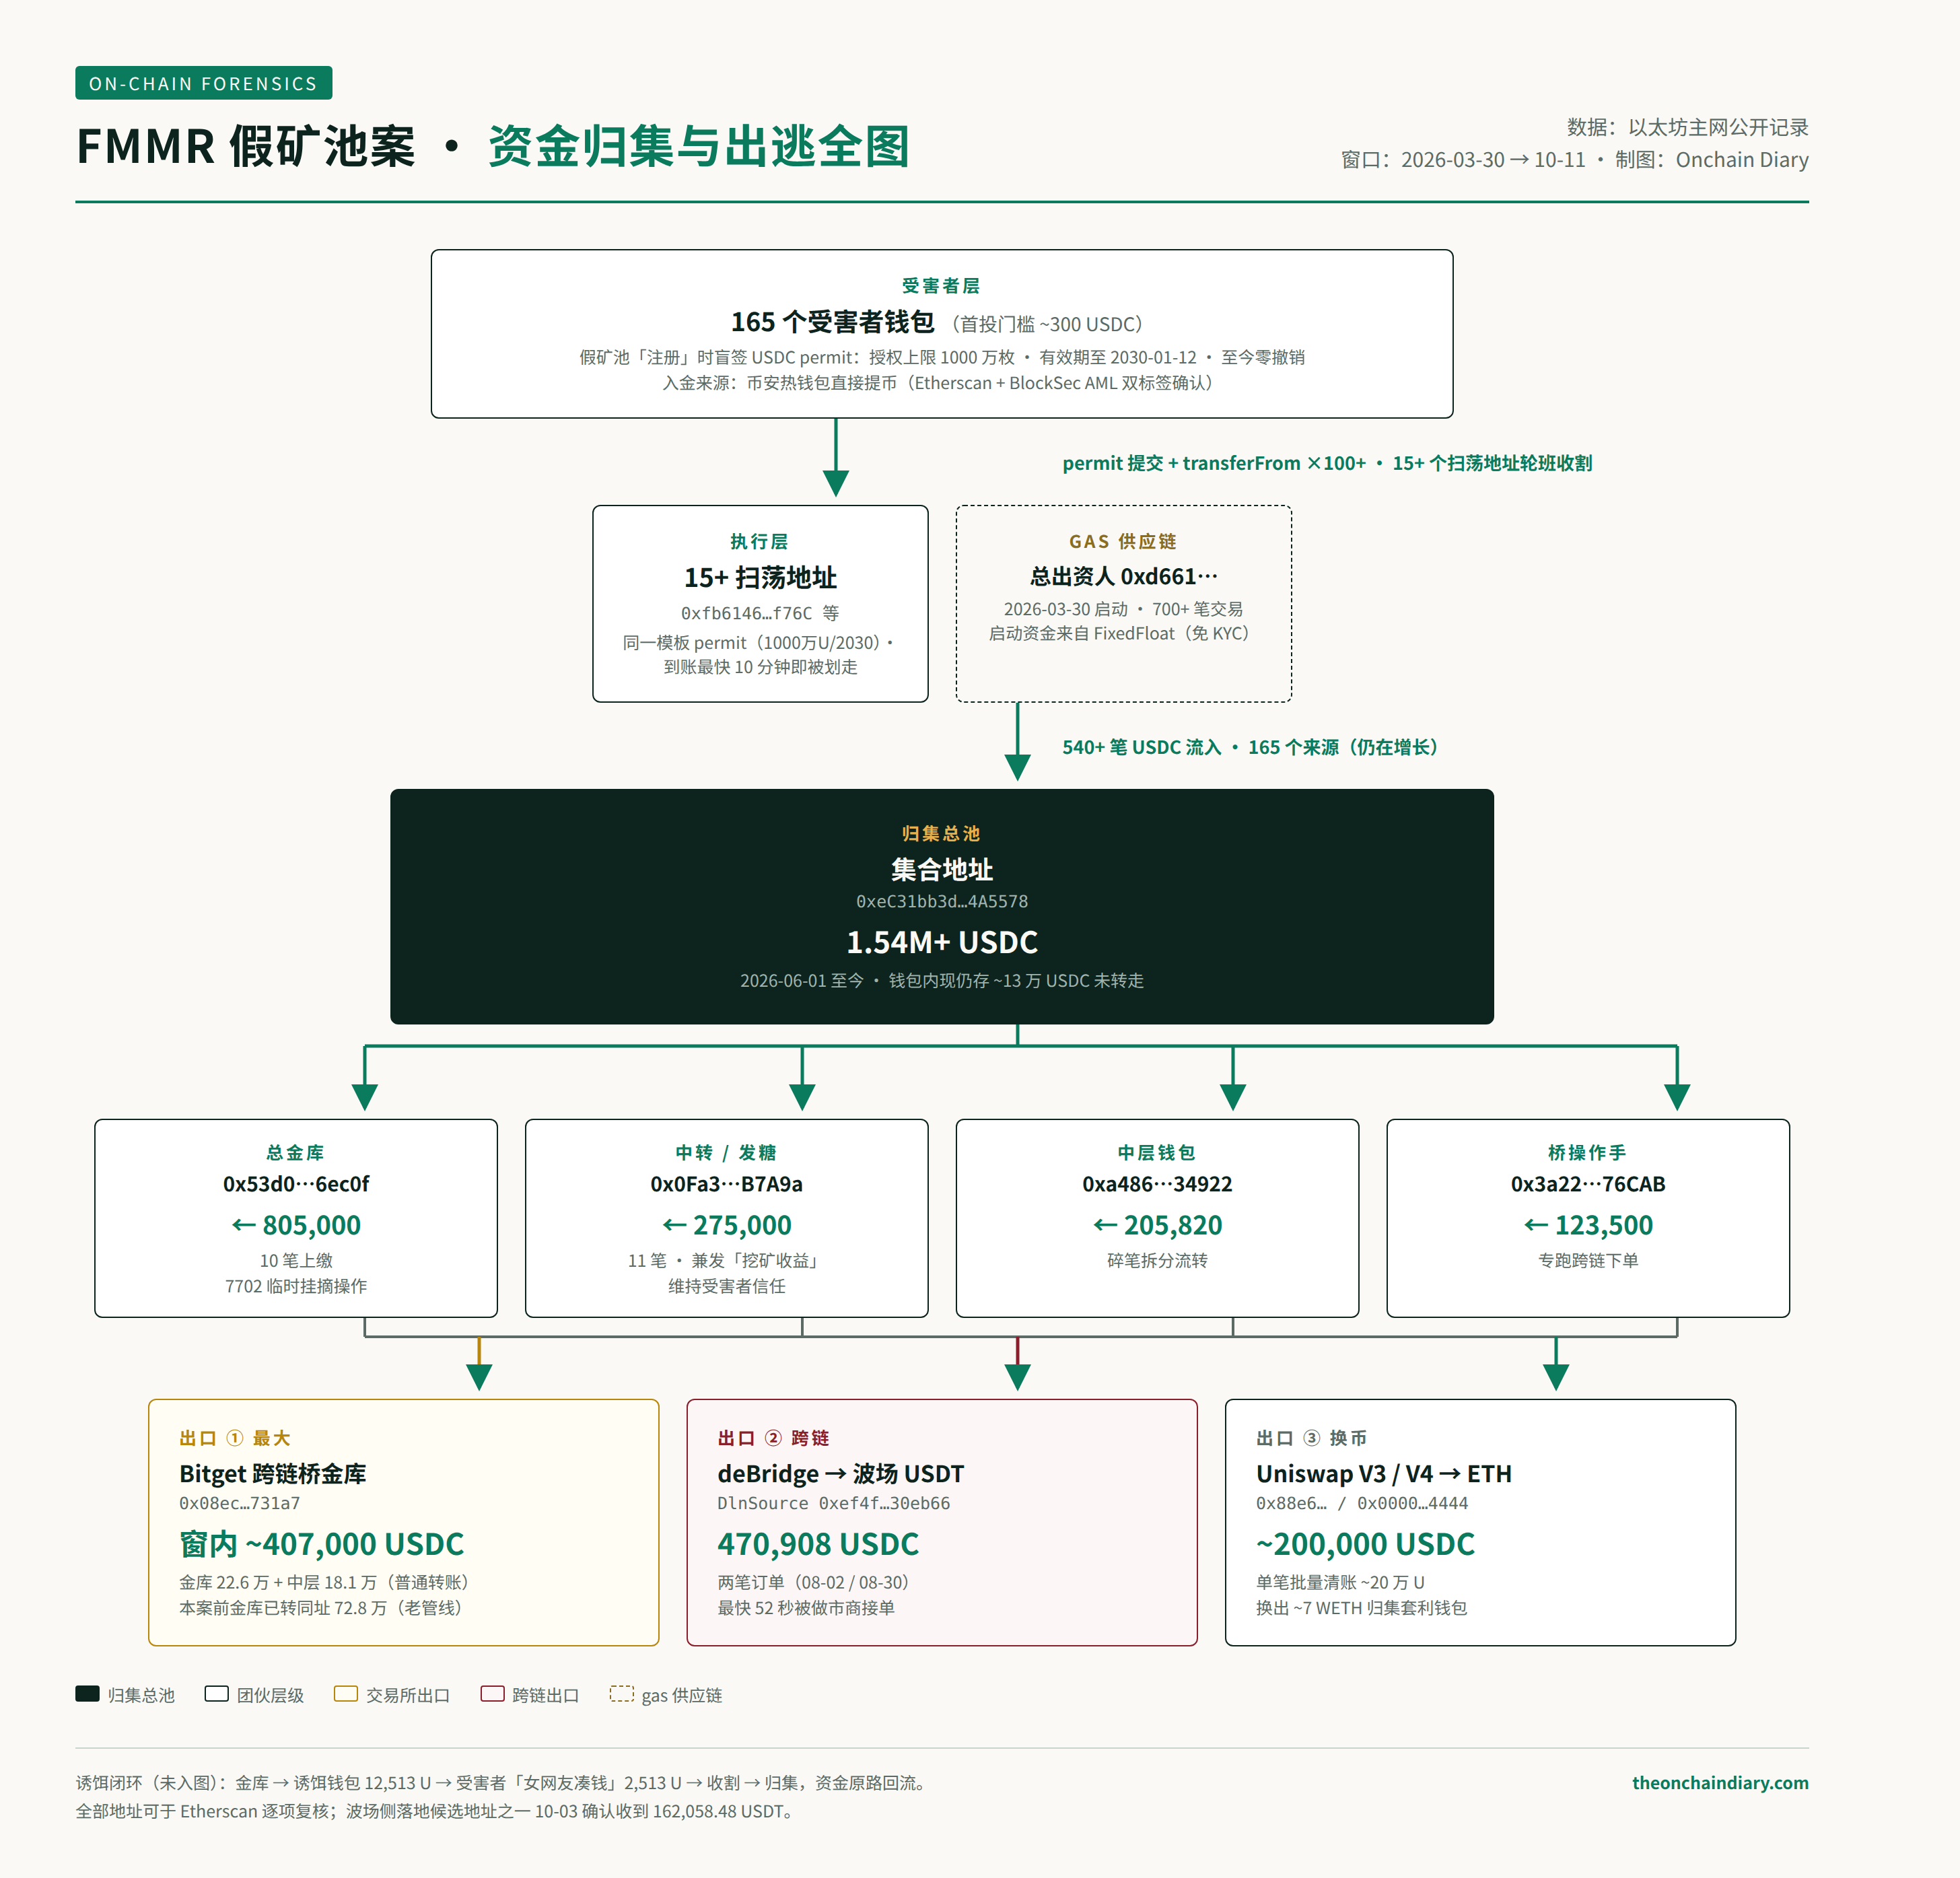
资金归集与出逃全图:165 个受害者钱包 → 15+ 扫荡地址 → 集合地址(154 万 USDC)→ 金库/中层 → 三个出口。图中每个数字与地址均可在 Etherscan 复核。
资金往上归集的路径也很整齐:集合地址把 805,000 USDC 上缴总金库,另拆 275,000(11 笔)、205,820、123,500 给中层钱包。再往出口走,归因就要小心了:金库与一个 Etherscan 标签为「Bitget 跨链桥金库」的地址之间存在长期、多笔的普通 USDC 转账——不是合约存款调用。本案窗口内(7 月下旬起),金库向该地址转入约 22.6 万,中层钱包又分批转入 18.1 万,合计约 40 万 USDC 以点对点转账进入了这个 Bitget 名下的地址;资金入账后是否实际跨链,链上看不到,要向交易所调证。窗口之外还有更深一层:本案开始之前,金库已向同一地址转过 72.8 万 U——这套钱包是跑过多轮盘子的老管线,不是为 FMMR 新开的。变现动作也在链上留了痕:7 月 22 日一笔批量清账交易里,金库把 10,276.50 USDC 经 Uniswap V3 的 USDC/WETH 池换成约 5.3 枚 WETH,连同同笔交易里的其他兑换合计约 7 枚 WETH,经 1inch 路由交给一个套利型钱包(tx 0xd3dc…5537 链上可验)——稳定币换 ETH,标准的变现准备。出口地址再往下,钱分两条路。一条在链内拆碎:几十到几千 U 不等的碎笔转给网络里的十几个地址,公开标签库全部查无身份。另一条直接上桥,而且不止一笔。8 月 2 日,总金库亲自向 deBridge 跨链桥的 DlnSource 合约下单 264,700 USDC(tx 链上可验),订单目的地波场链、落地 USDT——deBridge 订单页显示 52 秒后就被做市商接单,波场侧到账 263,521.33 USDT;四星期后的 8 月 30 日,一个中继地址又把收到的 206,208 USDC 原数送进同一座桥(tx 链上可验)。仅这两笔,47 万 USDC 就此离开以太坊——这就是纯主网追踪断线的地方。我们解码订单里嵌的波场侧地址做了核对,其中一个候选落地地址在 10 月 3 日确认收到 162,058.48 USDT。发糖、收割、归集、跨链出逃,四个环节四层钱包,像流水线。
过账的手法也值得记一笔:8 月 2 日那笔 264,700 的出桥订单,下单前 7 分钟金库刚通过 ERC-4337 的 handleOps 收进 26.5 万 U——收多少、转多少,账户里不停留。流水线还有两个 Pectra 升级(2025 年 5 月)之后才可能的细节。其一是诱饵钱包至今挂着 EIP-7702 委托,把账户执行逻辑接到一个智能钱包代理合约上(delegate 链上可验)。其二更隐蔽:金库钱包今天看是干干净净的普通地址,但 7 月 22 日那笔批量清账里,它被一个操作员地址以批量方法调用并动用了资金——普通地址想被别人「调用执行」,只有当时挂过 7702 委托一条解释。挂与摘之间链上不留时间戳,我们能说的是「挂过、现在不在」。用上这类账户抽象工具的盘子,不是三五个人手动点击的规格。
域名侧同样有信息量。fmmrvip.click 注册于 2026 年 7 月 28 日(NameSilo,Cloudflare 解析),注册后第二天,7 月 29 日,收割地址完成第一笔 permit 收割;而集合地址 6 月 1 日就有流水,给全链路供应 gas 的总出资人更是 3 月 30 日就启用了,累计发出 700 余笔交易(gas 补给与代币调拨混合,其中 ETH 补给 60 余笔),首笔启动资金来自免 KYC 即时兑换所 FixedFloat 的热钱包——比这个域名早了整整四个月,而且从 gas 供应的第一天起就没打算留下身份。域名是耗材,域名烧完换新域名接着用,班子是常驻的。他在邮件里提到,对方最近又开始推「新矿池」了。
到发稿,fmmrvip.click 依然在线,页面标题就叫「FMMR Mining」。集合地址里还趴着约 13 万 USDC 没来得及转走。
「钱在钱包里他也弄不走」——这句话错在哪
回到他给自己壮胆的那句话,也是这类骗局全部的技术命门。
钱包签名分两种。一种是转账,签了钱就动,人人有戒心;另一种是授权(approve 或 permit 签名),签完钱还在你钱包里,什么都没发生——所以没有任何报警信号。但支出权已经分出去了:对方之后可以在完全不需要你的情况下,用他自己的地址发起转账,把授权额度内的币划走。这个案子里,每个受害者的授权都是同一个模板:1000 万 USDC 上限,2030 年 1 月 12 日到期。
行为证据显示,至少到 10 月 9 日最后一笔收割时,7 笔授权在链上全部仍生效;「此刻」的撤销状态无法给出快照(实时 allowance 读取在多个节点上返回异常),但只要受害者没有主动撤销,授权就挂到 2030 年。这些钱包应被当作埋好的雷:主人只要再往里放一分钱,几分钟内就会被割走。理论上还可以主动排雷——用 revoke.cash 之类工具撤销授权,或直接弃用钱包(授权只绑定旧地址)。我们给受害者回信的第一件事就是教他撤。
你能做的四件事
- 查:revoke.cash 连接钱包,过一遍所有在生效的授权,矿池、量化、「激活」类网站签过的一律撤销。钱包 App 里的「授权管理」也能做。
- 弃:还挂着大额授权的钱包,不要充值、不要留资产,转空后弃用是最省心的处理。
- 认:四信号叠加基本可以定性——陌生网友带你投资、首投小额真能提现、诱导加码、激活要签名。前三条是养猪,第四条是刀。
- 报:真出事了,第一时间报警并保留聊天记录、对方账号、转账哈希。USDC 由 Circle 中心化发行,具备冻结能力,执法介入后有现实追索路径,但资金经 DEX 拆散只在数日之间,动作要快。具体的 24 小时动作清单看这篇。
他的案子还有一个和无限授权、签名诈骗一脉相承的教训:链上安全的最后一道闸不在密码、不在钱包,在你按下签名前的那一秒。看不懂的签名,一律拒签。
本文为链上安全教育内容,非投资建议。文中受害者信息已获本人授权发布并做匿名化处理;全部链上数据来自以太坊主网公开记录,关键地址已附 Etherscan 链接可自行复核。
常见问题
钱明明在自己钱包里,骗子怎么能转走?
因为你在注册矿池时签的不是「条款」,是一笔 USDC 授权(permit 签名)。签完之后,对方有权在不经过你、不需要你输密码、不需要你再确认的情况下,直接从你的钱包划走 USDC,直到授权额度用完或过期。这个案子里每个受害者的授权上限都是 1000 万枚 USDC,有效期到 2030 年 1 月。钱放在自己钱包只代表「物理上」在你这里,「支出权」已经分出去了。
怎么查自己钱包有没有挂这种授权?
用 revoke.cash 连接钱包,它会列出你所有还在生效的代币授权:授权给了谁、额度多少。看到不认识的对象或天文数字额度,点 Revoke 撤销,撤销是一笔普通链上交易,花一点 gas。钱包 App(OKX、TokenPocket 等)里的「授权管理」功能也能查。矿池类网站注册时让你「签名验证」的,大概率就是这类授权。
已经签了这种授权,钱包里的钱怎么保住?
两步:第一步立刻把钱包里的资产转到一个新钱包(旧钱包的授权只对旧地址有效);第二步撤销授权,或者干脆弃用旧钱包。不要往还挂着授权的钱包里充值——这个案子里有受害者在被割后又转入资金,最快 10 分钟就被划走。
这种假矿池有什么识别特征?
四个信号叠加基本可以定性:陌生网友主动带你投资;首投小额(这个盘子是 300U 上下)且真能提现;提现成功后诱导加码;注册或激活环节要你连钱包「签名」。最后一条是命门——正规量化或矿池服务不需要你把代币支出权交出去。域名也值得看一眼,这个盘子用的是 .click 廉价域名,注册仅一天后就开始收割。
被割了还能追回吗?
链上追踪可以定位资金去向(本案资金最终集中到少数几个地址),USDC 是中心化发行的稳定币,发行方 Circle 具备冻结地址的能力,执法介入后有现实路径。但窗口期很短,资金通常在数日内经去中心化兑换拆散。第一时间报警并保留全部聊天记录、转账记录、对方账号信息,报案材料里附上链上转账哈希最有用。